काठमाडौं- गत भदौ १४ गते ५ जना चिनीयाँ नागरिक एटिएम ह्याक गरी पैसा झिकिरहेको अवस्थामा पक्राउ परे। एटिएम सेवा प्रदायक कम्पनीहरू भिजा र नेप्सको प्रणाली ह्याक गरी गरिएको उक्त साइबर डकैतीका विषयमा विस्तृत अनुसन्धान भइरहेको छ। त्यसको करिब तीनहप्ता पछि मंगलबार बैंकिङ डकैतीको अर्को घटना सार्वजनिक भएको छ।
मंगलबारको घटनामा कृषि विकास बैंकभित्रकै कर्मचारीको मिलेमतोमा बैंकको बैंकको जनरल लेजर (जिएल) अर्थात् समरी सिटमा पहुँच पुर्याई बैंकको ब्यालेन्स सिटमा भएको पैसा व्यक्तिगत खातामा पैसा पठाएको देखिन्छ। कृषि विकास बैंकमा भएको डकैती इन्टर्नल फ्रड भएपनि निकै हदसम्म साइबर सुरक्षासँग जोडिएको छ।
कृषि विकास बैंकको लहान, सिराहा र धनगढी शाखाको नाफा खातामा रहेको रकमलाई बैंककै कर्मचारीको लगइन कोड र बैंककै कम्प्युटरसमेत प्रयोग गरी व्यक्तिगत खातामा पठाइएको छ। कारोबारका लागि एउटै व्यक्तिले 'इन्पुट' र 'अथोराइज्ड' गरिएको देखिएको नेपाल राष्ट्र बैंकको प्रारम्भिक अध्ययनले देखाएको छ।
प्रविधिको विकाससँगै त्यसका चुनौती पनि बढ्दै गइरहेका छन्। साइबर डकैती पनि त्यस्तै चुनौतीमध्येको एक हो। अविकसित र विकासशील मुलुक मात्र नभई विकसित मुलुकका बैंक तथा वित्तीय संस्थामा पनि साइबर डकैतीका घटना सार्वजनिक हुँदै आएका छन्। नेपालको हकमा पछिल्लो समय साइबर सुरक्षाको विषयलाई लिएर बैंक वित्त क्षेत्र तरंगित बनेको छ। साइबर सुरक्षा र यसले बैंक तथा वित्तीय क्षेत्रमा सिर्जना गरेको चुनौतीका विषयमा सो क्षेत्रसँग सम्बन्धित विभिन्न व्यक्तिसँग नेपाल लाइभका लागि हेमन्त जोशीले गरेको कुराकानी:
साइबर सुरक्षाका विषयमा सामूहिक रणनीति छैन : ज्ञानेन्द्र प्रसाद ढुंगाना
अध्यक्ष, नेपाल बैंकर्स संघ
विगतका घटनाले हामीलाई झन् बलियो भएर बस्नुपर्ने सिकाएको छ। साइबर सुरक्षाका विषयमा हामीले निरन्तर छलफल पनि गरेका छौं र काम पनि गरिरहेका छौं। तर यी घटना फेरि पनि हुन सक्छन्। दशै तिहारजस्ता छुट्टीको समयमा हामीले कसरी सजक भएर बस्ने भन्ने ठूलो चुनौती देखिएको छ।
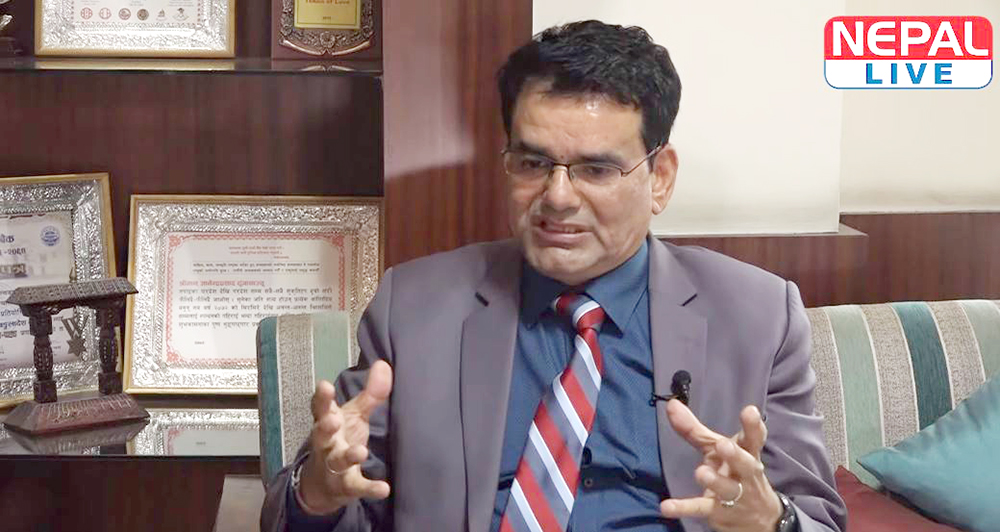
प्रविधिका क्षेत्रमा बैंकको लगानी कम छ भनिएको छ। तर कतिलाई कम भन्ने कतिलाई बढी भन्ने? हाम्रो वाणिज्य बैंकको पुँजी ८ अर्ब छ। कमाई १ अर्बको हाराहारीमा छ। यस्तो अवस्थामा हामीले अर्बौं रुपैयाँ प्रविधिमा खर्च गर्न सक्दैनौं। तर तुलनात्मक रूपमा अरु क्षेत्रको भन्दा हामीले बढी खर्च गरेका छौं। प्रणालीलाई बलियो बनाउनलाई। प्रत्येक बैंकले ३० देखि ४० करोड रुपैयाँ खर्च गरेका छन्। त्यो रकम कम होइन। हामीले सुरक्षाका विषयमा कुनै सम्झौता गरेका छैनौं। हामीले नाफा घट्यो भन्दैमा सुरक्षामा कम्प्रमाइज गर्दैनौं।
चोर प्रहरीभन्दा अगाडि भएजस्तै ह्याकर पनि हामीभन्दा अगाडि छन्। अरु देशमा अर्बौं रुपैयाँ बराबरका साइबर डकैती हुन्छन्। केही समयअघि भएको एटिएम ह्याकमा १ करोड बराबरको पनि क्षति भएन। यसकारण हामीले तुलनात्मक रुपमा सानो घटनाबाट ठूलो पाठ सिकेका छौं। त्यो घटनामा अर्बौ रुपैयाँको डकैती हुन सक्थ्यो।
यस्ता घटनाले हामीलाई सजक बनाएको पक्कै हो। साइबर हमलाका घटना हुँदै हुँदैन भन्ने होइन। यस्तै प्रकृतिका घटना बरु अब नहुन सक्छन्। इन्टरनेटबाट हुने कारोबार र डिजिटल बैंकिङमा गइसकेपछि यस्ता चुनौती झन थपिन्छन्।
यहाँ चुनौती छ, र यो क्षेत्रमा लगानी गर्नुपर्छ भन्ने हामीलाई थाहा छ। हामी आफै पनि गरिरहेका छौं राष्ट्र बैंकले केही निर्देशन दियो भने झन् राम्रो।
सुरक्षाका उपाय अबलम्बन गर्ने, फाइरबाल्स लगाउने, ती कामहरू त हामी गरिरहेकै छौं। छुट्टीको समयमा सजक हुने, निरन्तर निगरानी गरिरहने, पाइरेटेड सफ्टवेयर नलिने, सबै बैंकले आ–आफ्नै तरिकाले रणनीति बनाइरहेका छन्। सामूहिक रणनीति छैन हाम्रो। आ–आफ्नै तरिकाले काम गर्ने हो। बैंकर्स संघले छलफल गरेर सबैले यसो गर्ने है भन्ने र बैंकहरूले त्यही अनुसार गरिरहेका छन्।
कृषि विकास बैंकमा भएको घटना साइबर सुरक्षासँग सम्बन्धित नभई बैंकिङ कसुर सम्बन्धी अपराध हो। यो इन्टर्नल फ्रड हो। यस्तो फ्रड त बैंकमा कतै निक्षेपमा कतै कर्जामा भइ नै रहेको हुन्छ। यसकारण कृषि विकास बैंकले आफ्नो 'अपरेसनल रिक्स' लाई बलियो बनाउनुपर्ने देखिएको छ।
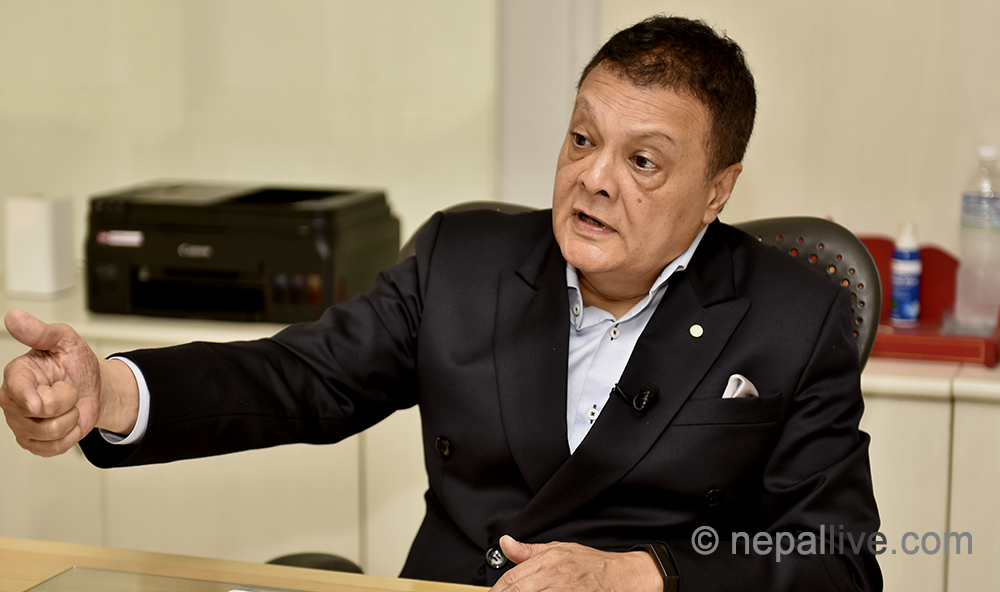
साइबर सुरक्षाका विषयमा बैंक गम्भीर हुन सकेनन् : अशोक शमशेर जबरा
सिइओ हिमालयन बैंक
साइबर सुरक्षाको चुनौती सँधै छ। सबै क्षेत्रमा चुनौती छ। हामीले बैंकर्स संघमा पनि सूचना प्रविधि हेर्ने छुट्टै समिति बनाएका छौं। त्यो समितिमा यस्ता चुनौतीका विषयमा छलफल हुन्छ। व्यक्तिगत रुपमा भन्दा हिमालयन बैंकले साइबर सुरक्षा धेरै पैसा खर्च गरेको छ।
आईटी सेक्युरिटी भनेको बेस्ट प्राक्टिस फलो (अबलम्बन) गर्नु पनि हो। बैंकले सफ्टवेयर किन्दा पनि अलि विश्वसनीय किन्न आवश्यक देखिन्छ। सस्तो, पाइरेटेड र लुप होल्स भएको सफ्टवेयर प्रयोग गर्दा पनि यो चुनौती बढी देखिएको छ। केही सफ्टवेयर विश्वका कुनै पनि मुलुकमा ह्याक भएको छ र हामीले त्यही सफ्टवेयर वा प्रणाली प्रयोग गरिरहेका छौं भने हामी त्यो विषयमा सचेत हुनुपर्छ।
हामीलाई बैंकर्स संघ र नेपाल राष्ट्र बैंकबाट समन्वय राम्रै तरिकाले भइरहेको छ। आईटी पोलिसी चाहियो भनेर राष्ट्र बैंकले त्यो बनायो। तर त्यसको कार्यान्वयन प्रभावकारी रुपमा हुन सकेन। हाम्रा लागि भनेर जे जति नीति नियम बनाइएका छन्, तिनको कार्यान्वयन गरिनुपर्यो।
बैंकहरूले आईटी सेक्युरिटी अफिसर नियुक्त गर्नु पर्ने देखिएको छ। डिटेक्सन प्रणाली राखेर त्यसको निगरानी गर्नुपर्यो। यी र यस्ता विषयमा धेरै बैंकले त्यति ध्यान पुर्याउन सकेका छैनन्। धेरै बैंकहरुमा त्यो बाँकी छ। बैकिङ क्षेत्रका लागि साइबर सुरक्षामा यो नै स्टान्डर्ड फर्म्याट यो नै हो भन्ने छैन। बेस्ट प्राक्टिस अवलम्बन गर्ने हो। विश्वव्यापी रूपमा ह्याकिङको समस्या छ। तर त्यसो भन्दैमा हामी चुप लाग्ने भन्ने होइन हाम्रो तर्फबाट सुरक्षाका सबै तरिकाको अबलम्बन गरिनुपर्छ।
बैंकहरूका आ आफ्नै प्राथमिकताका क्षेत्र छन्। केही ठूला र बलिया बैंकले साइबर सुरक्षालाई केही हदसम्म मजबुत बनाएका छन्। अर्को कुरा भनेको बैंकिङ प्रणालीसँग जोडिने अन्य भेन्डर प्रणालीलाई पनि हामीले उनीहरुलाई सेक्युरिटी प्रोटोकलका बारेमा जानकारी माग्नुपर्छ। मानौं हामीले ई-सेवासँग कुनै सहमति गर्दा उसको सेक्युरिटी प्रोटोकललाई चेकजाँच गर्ने वा सरासर कारोबारसँग सम्बन्धित सम्झौता गर्ने?
कोर बैकिङ प्रणाली ह्याक भएको उदाहरण नेपालको हकमा धेरै छैनन्। तर स्विफ्ट ह्याक बढी चुनौतीका रूपमा देखिएको छ। बैंक संचालक र व्यवस्थापन टिमले यो विषयमा बढी चासो देखाउनुपर्छ। कतिपय अवस्थामा त व्यवस्थापन टिमले सुझाएका कुरा संचालक समितिले नमानिदिन पनि सक्छन्, किनभने उनीहरुले यसलाई ठूलो चुनौतीका रुपमा लिएका हुँदैनन्। तर अहिले सचेत भएका छन्।
साइबर सुरक्षासँग सम्बन्धित कर्मचारी नियुक्त गर्ने, यस क्षेत्रमा प्रयोग हुने बेस्ट प्राक्टिस अनुसरण गर्ने, राष्ट्र बैंकले पनि बैंक वित्तीय संस्थालाई प्रविधिमा ध्यान पुर्याउन बाध्यामक निर्देशन दिनुपर्यो। प्यारामिटर डिफेन्स, डाटाबेस इन्क्रिप्सन गर्नुपर्ने, एन्टिभाइरस, फायरवाल हुनुपर्यो। बैकिङ प्रणाली निरन्तर रुपमा चेकजाँच गरिनुपर्यो।
त्यसको निगरानी गर्ने जस्ता विषयमा राष्ट्र बैंकले सूचना नै पठाएको छ। तर बैंकहरुले त्यसको पालना गरे गरेनन भन्ने कुरा महत्वपूर्ण हो। बैंकहरुको आन्तरिक लेखा परीक्षणमा पनि एकजना अनिवार्य रुपमा आईटी अडिटमा बस्नुपर्छ भनेर निर्देशिका बनाउन लागेको छ भन्ने सुन्नमा आएको छ। यो राम्रो कुरा हो। राष्ट्र बैंकबाट विस्तारै आईटी क्षेत्रको रेगुलेसनका लागि राम्रा काम भइरहेका छन्।
प्रविधिको विकास बैंक/वित्तीय संस्थाले समयसापेक्ष स्वीकार्न सकेनन् : दीपेन्द्र बहादुर क्षेत्री
पूर्व गभर्नर, नेपाल राष्ट्र बैंक
नेपालको बैंक वित्त क्षेत्रले साइबर चुनौतीलाई कम आँकलन गरेका कारण यस्ता गतिविधि दोहोरिरहेका छन्। पहिला पूर्वी युरोपका मुलुकबाट यस्ता गतिविधि संचालन भइरहेका थिए। अहिले अरु मुलुकहरु पनि निसानामा पर्न थालेका छन्। हामी प्रविधिको प्रयोगमा पनि नयाँ र ओरिजिनल प्रविधि प्रयोग गर्न हिच्किचाउँछौं। किनभने त्यो महंगो पनि हुन्छ। काम चलाउनका लागि भइहाल्छ भनेर पुरानै र डुप्लिकेट प्रविधि प्रयोग गरिरहँदा बैंकिङ प्रणाली असुरक्षित भएको हो।
प्रविधिमा आएको विकासलाई विकसित मुलुकहरूले सोही अनुरूप सुरक्षित बनाउँदै लगेका छन्। तर अल्पविकसित र विकासशील मुलुकका लागि यस्तो प्रविधिको प्रयोग निकै चुनौतीपूर्ण छ। किनभने, प्रविधिको विकासलाई समयसापेक्ष स्तरोन्नति गर्न सकियो भने अथवा नयाँ खालका सफ्टवेयर किनेर प्रयोग गर्न सक्यो भने बैंकिङ प्रणाली थप सुरक्षित हुन्छ। त्यो निकै महंगो पनि हुन्छ।
नेपाल राष्ट्र बैंकले सचना प्रविधि नीति नै बनाएर साइबर सुरक्षाका विषयमा थप संवेदनशील हुन बैंक वित्तीय संस्थालाई भनेको छ। तर उनीहरुले नै चाँसो नदेखाउँदा समस्या दोहोरिएका छन्।
स्विफ्ट कोड ह्याक गरेर हुने डकैतीमा बैंक वित्त संस्थामा ‘इन्ट्रिग्रिटी लेभल’ दुरुस्त राख्न सकेन भने पनि यस्तो समस्या देखिन्छ। बैंकिङ प्रणालीमार्फत् स्थानीयस्तरको कारोबार र अन्तर्राष्ट्रिय रूपमा कारोबारका लागि दुई वटा प्रणाली प्रयोगमा छन्। अन्तर्राष्ट्रिय स्तरमा प्रयोग हुने स्विफ्ट ह्याकिङमा सेवा दिने ठाउँको र सेवा लिने ठाउँको प्रणालीलाई ह्याकरले हेर्ने गर्छन्।
स्विफ्टसेवा प्रदायकहरु पनि आफूहरु के कुरामा विश्वस्त छैनन् भने उनीहरूको प्रणालीमा ह्याक भएको नभई अथवा यो सिस्टमको डिफल्ट नभई कर्मचारीको बदमासी हुनसक्छ भन्ने ठान्छन्। किनकि स्विफ्ट प्रणालीमा एक प्रकारको कोड प्रयोग हुन्छ। उक्त कोडलाई बैंकका कर्मचारीले ह्यान्डल गर्छन्। बैंकले विश्वास गरेको कर्मचारीले त्यसको गलत प्रयोग गरेमा यस्ता समस्या निम्तिएका देखिन्छन्।
उदाहरणका लागि बैंककै कर्मचारीले विदेशमा रहेका कुनै व्यक्तिलाई स्विफ्ट कोड उपलब्ध गराउने हो भने त प्रविधिमा दक्ष मानिसले सजिलै ह्याक गर्न सक्छन्। त्यसमा कोड उपलब्ध गराउने व्यक्तिको संलग्नता पुष्टि गर्न निकै गाह्रो हुन्छ। किनकि उसले आफैले र नेपाल मै बसेर गरेको हुँदैन। यसमा कर्मचारीको विश्वसनीयतामा प्रश्न रहन्छ।
एटिएममार्फत् हुने डकैतीमा भने मुख्यतया बैंकको आन्तरिक प्रणाली सिबिएस, उसले प्रयोग गर्ने नेप्सलगायत मुलुकभित्रकै सर्भरहरु र भिजाजस्ता अन्तरराष्ट्रिय सर्भर प्रयोग गरिन्छ। यी विभिन्न किसिमका सर्भर बीच हुने सूचना आदानप्रदान प्रक्रियामा नै ह्याकरहरुले अवरोध गर्छन्।
समग्रमा कुरा के भने, बैंक तथा वित्तीय क्षेत्र साइबर सुरक्षाका विषयमा गम्भीर हुन सकेका छैनन्। पछिल्लो समय केही घटना सार्वजनिक भएपछि भने उनीहरू केही हदसम्म सचेत र जागरुप हुन थालेका छन्।
नेपाललाइभमा प्रकाशित सामग्रीबारे कुनै गुनासो,
सूचना तथा सुझाव भए हामीलाई nepallivenews@gmail.com मा
पठाउनु होला।