काठमाडौं । पीएचपी प्रोग्रामिङ भाषाको कोडमा गम्भीर सुरक्षा कमजोरी फेला परेपछि नेपालका अधिकांश सरकारी तथा सार्वजनिक निकायका वेबसाइट र अनलाइन सेवा प्रभावित भएका छन्। सम्भावित साइबर आक्रमणबाट जोगाउन राष्ट्रिय साइबर सुरक्षा केन्द्रले सुरक्षा एड्भाइजरी जारी गरेपछि बिहीबारदेखि धेरै सरकारी वेबसाइट अस्थायी रूपमा बन्द गरिएका हुन्।
इन्टरनेटमा आधारित वेबसाइट तथा अनलाइन प्रणाली सञ्चालनमा प्रयोग हुने पीएचपीको सुरक्षा कमजोरीले विश्वभरका वेब सेवामा असर पारेको छ। यसको जोखिम न्यूनीकरण गर्न केन्द्रले बिहीबार अत्यन्त जरुरी सुरक्षा एड्भाइजरी जारी गर्दै प्रणाली अद्यावधिक गर्न र जोखिम व्यवस्थापन नभएसम्म सावधानी अपनाउन सम्बन्धित निकायलाई आग्रह गरेको छ।
केन्द्रको एड्भाइजरीपछि सरकारी तथ्यांक तथा संवेदनशील सूचना राखिएका वेबसाइटहरू अस्थायी रूपमा बन्द गरिएका छन्। दसैँको सार्वजनिक बिदाका कारण अहिले सरकारी कार्यालयका नियमित सेवा सञ्चालनमा नरहेकाले यसको प्रभाव तत्काल धेरै देखिएको छैन। तर, समस्या लम्बिएमा सवारी चालक अनुमतिपत्र, राहदानी, राजस्व सङ्कलन तथा नागरिक सेवासँग सम्बन्धित अनलाइन प्रणाली अवरुद्ध हुन सक्ने जोखिम छ।
यससँगै सरकारी वेबसाइट कहिले पुनः सञ्चालनमा आउँछन् र सुरक्षा कमजोरी समाधान गर्न के काम भइरहेको छ भन्ने चासो बढेको छ।
पीएचपी अपग्रेड हुँदै, क्रमशः खुल्ने वेबसाइट
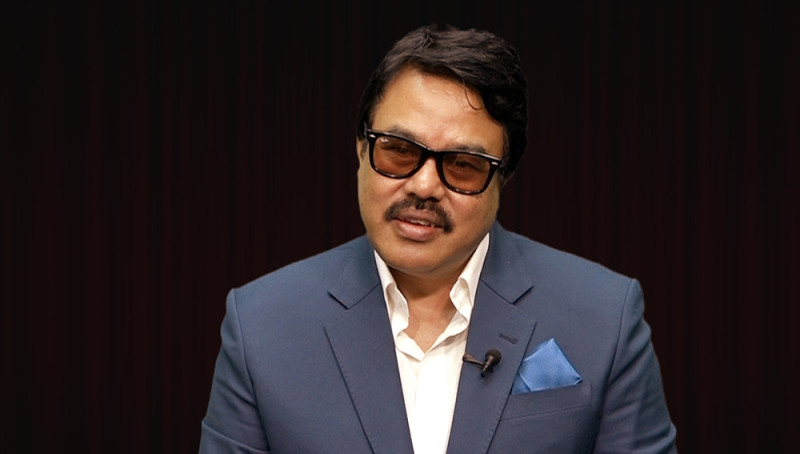
राष्ट्रिय साइबर सुरक्षा केन्द्रका प्रवक्ता एवं निर्देशक राजकुमार महर्जनका अनुसार प्रणालीमा देखिएका दुईवटा मुख्य सुरक्षा कमजोरी सम्बोधन गर्न पीएचपीको संस्करण अद्यावधिक गर्ने काम भइरहेको छ। अपग्रेडको काम पूरा भएपछि वेबसाइटहरू पुनः सञ्चालनमा आउने उनले बताए।
‘अहिले देखिएका दुईवटा कमजोरी समाधान गर्न प्रयोग भइरहेको पीएचपीलाई अपग्रेड गर्नुपर्ने हुन्छ। जसले सिस्टम बनाएको हो, कोडहरू उहाँहरूसँग नै हुन्छन्। त्यसैले सम्बन्धित निकायका प्राविधिकहरूले नै यो काम गरिरहनुभएको छ,’ महर्जनले भने, ‘हाम्रो एकीकृत डाटा व्यवस्थापन केन्द्रमा होस्ट भएका प्रणालीहरूका लागि भने नेटवर्क एक्सेस र सहजीकरणको काम भइरहेको छ।’
प्राविधिकहरूका अनुसार सुरक्षा एड्भाइजरीअनुसार प्रणाली अद्यावधिक गर्ने काम सामान्य अवस्थामा चारदेखि पाँच घण्टाभित्र पूरा हुन सक्छ। तर, दसैँको बिदाका कारण धेरै सूचना प्रविधि (आईटी) प्राविधिक उपलब्ध नहुँदा वेबसाइट पुनः सञ्चालनमा ल्याउन ढिलाइ भइरहेको छ।
पुराना संस्करणमा आधारित प्रणाली अद्यावधिक गर्न भने थप समय लाग्न सक्ने उनीहरूको भनाइ छ।
केन्द्रका एक प्राविधिकका अनुसार प्रणालीमा अन्य सफ्टवेयरसँगको निर्भरता कम भएका र आधुनिक संस्करणमा आधारित वेबसाइट केही घण्टामै सञ्चालनमा आउन सक्छन्।
‘पीएचपी ८.१ वा त्यसभन्दा पुराना संस्करणका लागि कुनै फिक्स वा प्याच उपलब्ध नभएकाले त्यस्ता वेबसाइट अद्यावधिक गर्न केही थप समय लाग्न सक्छ,’ ती प्राविधिकले भने।
केन्द्रले सबै सम्बन्धित निकायका प्राविधिकलाई समस्याबारे जानकारी गराइसकेको र प्रणाली अद्यावधिक गर्दै क्रमशः वेबसाइट सञ्चालनमा ल्याउने काम भइरहेको जनाएको छ। प्राविधिक पहुँच पुगेका निकायमा प्रणाली अद्यावधिक गर्ने काम छोटो समयमै पूरा भएको केन्द्रको भनाइ छ।
साइबर आक्रमणको जोखिमले विश्वभर सेवा प्रभावित
पीएचपीको सुरक्षा कमजोरीका कारण नेपालमा मात्र नभई विश्वभरका वेब सेवामा असर परेको छ। सुरक्षा कमजोरी सार्वजनिक भएलगत्तै क्लाउड सेवा प्रदायक कम्पनीहरूले ठूलो सङ्ख्यामा सम्भावित साइबर आक्रमणका प्रयास अभिलेख गरेका छन्।
क्लाउडफ्लेयरका प्रमुख कार्यकारी म्याथ्यु प्रिन्सका अनुसार सुरक्षा कमजोरी सार्वजनिक भएको ४५ मिनेटभित्रै दशौँ हजार र दुई घण्टाभित्र लाखौँ साइबर आक्रमणका प्रयास भएका थिए।
माइक्रोसफ्टका प्रमुख कार्यकारी सत्य नाडेलाले पनि सफ्टवेयर प्रणालीलाई अनावश्यक रूपमा जटिल नबनाई सुरक्षित र सहज रूपमा अद्यावधिक गर्न सकिने बनाउनुपर्ने आवश्यकता औँल्याएका छन्।
यसअघि बुधबार जापान, फिनल्यान्ड र फ्रान्सलगायत देशका सरकारी निकाय, बैंकिङ सेवा, विमान सेवा तथा रेल प्रशासनले सम्भावित जोखिमबाट जोगिन आफ्ना अनलाइन सेवा अस्थायी रूपमा बन्द गरेका थिए।
विश्वका विभिन्न देशले सुरक्षा प्याच लागू गर्दै अनलाइन सेवा क्रमशः सञ्चालनमा ल्याइरहेका छन्। नेपालमा पनि सुरक्षा कमजोरी समाधान गर्न प्रणाली अद्यावधिक गर्ने र सुरक्षा परीक्षणपछि वेबसाइटहरू क्रमशः सञ्चालनमा ल्याउने काम भइरहेको छ।
यद्यपि, सबै सरकारी वेबसाइट कहिलेसम्म पूर्ण रूपमा सञ्चालनमा आउँछन् भन्ने निश्चित समयसीमा सार्वजनिक भएको छैन।
नेपाललाइभमा प्रकाशित सामग्रीबारे कुनै गुनासो,
सूचना तथा सुझाव भए हामीलाई nepallivenews@gmail.com मा
पठाउनु होला।