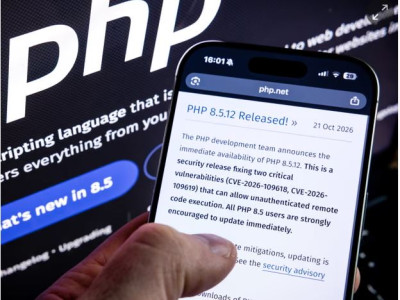
काठमाडौं– विश्वभरका वेबसाइटमा प्रयोग हुने प्रोग्रामिङ भाषा पीएचपी (पीएचभी) मा गम्भीर सुरक्षा कमजोरी फेला परेपछि सरकारी निकाय तथा व्यावसायिक संस्थाहरूले आफ्ना वेबसाइट र प्रणालीको सुरक्षा अद्यावधिक गर्न थालेका छन्। सम्भावित साइबर आक्रमणबाट जोगिन कतिपय वेबसाइट अस्थायी रूपमा बन्द गरिएका छन् भने केही वेबसाइट सुरक्षा प्याच लागू गरेपछि पुनः सञ्चालनमा आएका छन्।
पीएचपी फाउन्डेसनका अनुसार कमजोरीहरू भाषाको स्मृति व्यवस्थापन (मेमोरी म्यानेजमेन्ट) र त्रुटि व्यवस्थापन (एरर ह्यान्डलिङ) जस्ता महत्त्वपूर्ण भागमा देखिएका छन्। यी भाग वेबसाइटमा आउने धेरैजसो अनुरोध प्रशोधन गर्दा प्रयोग हुने भएकाले कमजोरीको प्रभाव व्यापक हुन सक्ने बताइएको छ।
साइबर सुरक्षा कम्पनी ह्याड्रियनले यी कमजोरीको दुरुपयोग गर्ने प्रविधिलाई ‘पीएचपीटुससेल’ (पीएचभी2Shell) नाम दिएको छ। अमेरिकी राष्ट्रिय सुरक्षा एजेन्सी (एनएसए) का अनुसार कमजोरीको दुरुपयोग भएमा आक्रमणकारीले वेबसाइटको सर्भरमा रहेका फाइल प्रणाली वा डाटाबेससम्म पहुँच बनाउने जोखिम रहन्छ।
के हो पीएचपी?
पीएचपी तीन दशकभन्दा लामो इतिहास भएको खुला स्रोत प्रोग्रामिङ भाषा हो। यो विशेषगरी वेबसाइट र वेब एप्लिकेसन निर्माण गर्न प्रयोग गरिन्छ। वेबसाइटमा देखिने सामग्री व्यवस्थापन, प्रयोगकर्ताबाट प्राप्त अनुरोध प्रशोधन तथा सर्भरसँग सम्बन्धित विभिन्न काम सञ्चालन गर्न यसले सहयोग गर्छ।
विश्वका करिब ७० प्रतिशत वेबसाइटले कुनै न कुनै रूपमा पीएचपी प्रयोग गर्ने अनुमान छ। वर्डप्रेसजस्ता लोकप्रिय सामग्री व्यवस्थापन प्रणाली पीएचपीमा आधारित छन्। विकिपिडिया र फेसबुकजस्ता ठूला डिजिटल सेवासमेत यस भाषासँग सम्बन्धित छन्।
ड्रुपल पनि पीएचपीमा आधारित अर्को सामग्री व्यवस्थापन प्रणाली हो। विश्वका विभिन्न सरकारी निकायले वेबसाइट निर्माण तथा सञ्चालनका लागि यसको प्रयोग गर्छन्। उदाहरणका लागि, अस्ट्रेलियामा सरकारी वेबसाइट सञ्चालन गर्न प्रयोग हुने ‘गोभसीएमएस’ प्रणालीमा ड्रुपलको प्रयोग गरिएको छ। उक्त प्रणालीमा आधारित ३९१ सरकारी वेबसाइट रहेको विवरण सार्वजनिक भएको छ।
पीएचपीको व्यापक प्रयोग नै यसमा भेटिएको सुरक्षा कमजोरीलाई गम्भीर बनाउने प्रमुख कारण हो। एउटा सीमित सफ्टवेयरमा देखिएको कमजोरीभन्दा लाखौँ वेबसाइटले प्रयोग गर्ने साझा प्रोग्रामिङ भाषामा देखिएको कमजोरीले धेरै प्रणालीलाई एकैपटक जोखिममा पार्न सक्छ।
कस्तो छ सुरक्षा कमजोरी?
पीएचपी फाउन्डेसनका अनुसार कमजोरी भाषाको स्मृति व्यवस्थापन र त्रुटि व्यवस्थापनसँग सम्बन्धित भागमा छन्। यी प्रणालीले वेबसाइटका अनुरोध प्रशोधन गर्ने क्रममा महत्त्वपूर्ण भूमिका खेल्छन्।
सुरक्षा कमजोरीको दुरुपयोग गर्दै आक्रमणकारीले वेबसाइटमा विशेष प्रकारको अनुरोध पठाएर स्मृतिमा त्रुटि उत्पन्न गराउन सक्छन्। त्यसपछि त्यसलाई आधार बनाएर सर्भरमा अनधिकृत गतिविधि सञ्चालन गर्ने जोखिम हुन्छ।
एनएसएका अनुसार यस्तो कमजोरीको दुरुपयोगले सर्भरको फाइल प्रणाली वा डाटाबेससम्म सीधा पहुँचको बाटो खोल्न सक्छ। त्यसबाट संवेदनशील सूचना चोरी हुने, वेबसाइटको नियन्त्रण गुम्ने वा सर्भरमा अन्य हानिकारक गतिविधि सञ्चालन हुने खतरा रहन्छ।
तर कमजोरी फेला पर्नु र हरेक प्रभावित वेबसाइटमा आक्रमण सफल हुनु एउटै कुरा होइन। वास्तविक जोखिम वेबसाइटले प्रयोग गरिरहेको पीएचपी संस्करण, प्रणालीको बनावट, सुरक्षा व्यवस्था तथा सम्बन्धित कमजोरीको अवस्था कति छिटो सुधार गरिन्छ भन्ने कुरामा निर्भर हुन्छ।
कृत्रिम बुद्धिमत्ताबाट कसरी पत्ता लाग्यो?
सामान्यतया साइबर सुरक्षा अनुसन्धानकर्ताले सफ्टवेयरको कोड परीक्षण गरेर सम्भावित कमजोरी पहिचान गर्छन्। कहिलेकाहीँ कुनै प्रणालीमा आक्रमण भएपछि त्यसको विश्लेषण गर्दा पनि कमजोरी पत्ता लाग्छ। त्यसपछि सम्बन्धित विकासकर्ताले समस्या समाधान गर्ने सुरक्षा अपडेट जारी गर्छन्।
तर पछिल्लो समय कृत्रिम बुद्धिमत्ता (एआई) ले यस्तो परीक्षण प्रक्रियालाई तीव्र बनाएको छ। एआई प्रणालीले ठूलो मात्रामा कोड विश्लेषण गरी मानिसले सहजै नदेख्न सक्ने त्रुटि पहिचान गर्न सक्छन्। पहिले अनुसन्धानकर्तालाई महिनौँ वा वर्षौँ लाग्न सक्ने केही परीक्षण अहिले निकै छोटो समयमा गर्न सम्भव भएको छ।
पीएचपी फाउन्डेसनका अनुसार उसले आफ्नो कोड परीक्षण गर्न एन्थ्रोपिकको उन्नत एआई मोडलसँग काम गरेको थियो। साथै, पीएचपीलाई ओपनएआईको ‘प्याच द प्लानेट’ कार्यक्रमअन्तर्गत पनि परीक्षण गरिएको थियो।
फाउन्डेसनका अनुसार उक्त कार्यक्रमले अनुसन्धानकर्ता रायन एले मध्यअगस्टतिर कमजोरी पहिचान गरेको समयमै समस्या पत्ता लगाएको थियो।
वेबसाइट सञ्चालकलाई सुरक्षा सुधारका लागि समय दिन कमजोरी सार्वजनिक गर्ने मिति अक्टोबर २२ सम्म गोप्य राखिएको थियो। तर मंगलबार (युटिसी समय) देखि कमजोरीसम्बन्धी विवरण अनलाइन फोरम तथा सामाजिक सञ्जालमा फैलिन थालेको जानकारी पाएपछि फाउन्डेसनले सार्वजनिक गर्ने समय अघि सारेको थियो।
किन यति धेरै वेबसाइट प्रभावित भए?
पीएचपी वेबसाइटको सर्भरमा चल्ने भएकाले यसको कमजोरीले वेबसाइटमा मात्र नभई त्यससँग जोडिएका डाटाबेस, फाइल र अन्य प्रणालीमा समेत जोखिम उत्पन्न गर्न सक्छ।
समस्या भाषाको धेरै अनुरोधले प्रयोग गर्ने आधारभूत भागमा रहेकाले यसलाई सुधार गर्दा पनि चुनौती देखिएको छ। पीएचपी फाउन्डेसनका अनुसार सुरक्षा कमजोरी हटाउँदा पुराना प्रणालीसँगको अनुकूलता बिग्रने, कार्यसम्पादनमा असर पर्ने वा तेस्रो पक्षले बनाएका विस्तार प्रणालीमा परिवर्तन गर्नुपर्ने अवस्था आउन सक्छ।
यस भाषामा आधारित वेबसाइटको संख्या ठूलो हुनु अर्को चुनौती हो। एउटै सुरक्षा अपडेट उपलब्ध भए पनि सबै संस्थाले त्यसलाई तत्काल लागू गर्न सक्दैनन्। कतिपय संस्थालाई आफ्नो सर्भरमा पीएचपी कहाँ–कहाँ प्रयोग भइरहेको छ भन्ने जानकारीसमेत संकलन गर्नुपर्ने हुन सक्छ।
साइबर सुरक्षा कम्पनी सोफोसको काउन्टर थ्रेट युनिटका उपाध्यक्ष डन स्मिथका अनुसार तत्कालको चुनौती सुरक्षा प्याच जडान गर्नु मात्रै होइन, संस्थाको प्रणालीमा पीएचपी प्रयोग भएका सबै स्थान पहिचान गरेर व्यवस्थापन गर्नु पनि हो।
कति गम्भीर छ जोखिम?
सुरक्षा कम्पनी ह्याड्रियनले कमजोरी सार्वजनिक भएपछि यसको दुरुपयोग व्यापक स्तरमा भइरहेको जनाएको छ। यसले जोखिम केवल सैद्धान्तिक नरहेको र आक्रमणकारीले कमजोरीको फाइदा उठाउने प्रयास गरिरहेको संकेत गर्छ।
त्यसैले सुरक्षा विज्ञहरूले प्रभावित प्रणालीमा तत्काल सुरक्षा प्याच लागू गर्न सुझाव दिएका छन्। तुरुन्तै अपडेट गर्न नसकिने अवस्थामा जोखिममा रहेका प्रणाली अस्थायी रूपमा बन्द गर्नु सुरक्षित विकल्प हुन सक्ने उनीहरूको भनाइ छ।
ह्याड्रियनका अनुसार सर्भरमा सुरक्षा समस्या आएपछि त्यसको क्षति बेहोर्नुभन्दा केही घण्टा सेवा बन्द गरेर सुरक्षा सुधार गर्नु कम खर्चिलो पर्न सक्छ।
तर वेबसाइट बन्द गर्नु मात्रै दीर्घकालीन समाधान होइन। सम्बन्धित संस्थाले जोखिम पहिचान गरी आवश्यक सुरक्षा अपडेट लागू गर्नुपर्छ र प्रणाली सुरक्षित रहेको सुनिश्चित गर्नुपर्छ।
अस्ट्रेलियन नेसनल युनिभर्सिटीका सूचना प्रणालीसम्बन्धी प्राध्यापक सिगी गुडका अनुसार सुरक्षा सुधारका लागि बन्द गरिएका वेबसाइटभन्दा सञ्चालनमै रहेका तर जोखिमबारे सचेत नभएका वेबसाइट ठूलो चिन्ताको विषय हुन सक्छन्। यस्ता वेबसाइट आक्रमणकारीको लक्ष्य बन्न सक्ने उनको भनाइ छ।
कमजोरी सार्वजनिक हुनुअघि नै दुरुपयोग भएको थियो?
कमजोरी सार्वजनिक हुनुअघि नै यसको विवरण चुहिएको थियो वा थिएन भन्ने विषय स्पष्ट भइसकेको छैन। पीएचपी फाउन्डेसनका अनुसार विवरण चुहिएको घटनापछि केही साइबर सुरक्षा कम्पनीले सार्वजनिक गर्ने समयभन्दा अगाडि नै यसबारे जानकारी दिएका थिए।
तर अमेजन थ्रेट इन्टेलिजेन्सले आफ्नो ब्लगमा सार्वजनिक खुलासाभन्दा चार दिनअघिको पीएचपीटुससेल आक्रमण प्रयास पहिचान गरेको जनाएको छ।
अमेजनका अनुसार कमजोरी सार्वजनिक गर्ने विषय गोप्य राखिएको अवधिमा नाम नखुलेको आईपी ठेगानाबाट उसको ‘हनीपोट’ प्रणालीलाई लक्षित गरिएको थियो। हनीपोट भनेको सम्भावित आक्रमणकारीको गतिविधि पहिचान र अध्ययन गर्न प्रयोग गरिने प्रलोभनयुक्त परीक्षण प्रणाली हो।
उक्त गतिविधि कुनै साइबर आक्रमणकारी समूहबाट भएको हुन सक्ने भए पनि उसले कमजोरीसम्बन्धी जानकारी कसरी प्राप्त गर्यो भन्ने स्पष्ट नभएको अमेजनले जनाएको छ।
सार्वजनिक घोषणा हुनुपर्ने दिन घोषणा हुनुअघि नै कमजोरीको अवधारणा प्रमाणित गर्ने नमुना कोडहरू पनि फेला परेको अमेजनको भनाइ छ। यस्ता नमुना कोडले कुनै कमजोरी वास्तवमै रहेको देखाउन सक्छन्, तर तिनले अनिवार्य रूपमा वास्तविक आक्रमण नै गर्छन् भन्ने हुँदैन।
सुरक्षा सुधार गर्न कति समय लाग्छ?
पीएचपीका लागि सुरक्षा प्याच उपलब्ध भइसकेका छन्। पछिल्लो समय केही वेबसाइट बन्द हुनुको कारण पनि प्रणालीमा तत्काल सुरक्षा सुधार गर्न खोज्नु रहेको बताइएको छ। कतिपय वेबसाइट आवश्यक अद्यावधिकपछि पुनः सञ्चालनमा आएका छन्।
यद्यपि, सबै वेबसाइट सुरक्षित हुन कति समय लाग्छ भन्ने निश्चित छैन। यो प्रत्येक संस्था आफ्नो प्रणालीमा पीएचपीका कुन संस्करण प्रयोग गरिरहेको छ, त्यसको सूची कति व्यवस्थित छ र सुरक्षा अपडेट लागू गर्न कति छिटो सक्छ भन्नेमा निर्भर हुन्छ।
विशेषगरी सरकारी निकाय, ठूला कम्पनी तथा धेरै वेबसाइट सञ्चालन गर्ने संस्थाले आफ्ना सबै सर्भर, वेबसाइट र सम्बन्धित प्रणालीमा पीएचपी प्रयोग भएको अवस्था पहिचान गर्नुपर्ने हुन्छ। पुराना प्रणाली वा तेस्रो पक्षका विस्तारमा निर्भर वेबसाइटमा सुधार गर्न थप समय लाग्न सक्छ।
साइबर सुरक्षा विज्ञहरूले संस्थालाई पीएचपी तथा वेब सर्भरका प्रक्रियामा असामान्य गतिविधि, अनधिकृत आदेश सञ्चालन र आक्रमणकारीले प्रणालीमा पहुँच बनाएको संकेत देखिन्छ कि भनेर निगरानी गर्न पनि सुझाव दिएका छन्।
के एआईले इन्टरनेटलाई अझ जोखिमपूर्ण बनाउँदै छ?
एआईले सफ्टवेयरका कमजोरी पत्ता लगाउने प्रक्रिया सहज बनाएको छ। यसले सुरक्षा अनुसन्धानकर्तालाई समस्या छिटो पहिचान गर्न सहयोग पुर्याउन सक्छ। तर यही प्रविधि आक्रमणकारीले पनि प्रयोग गर्न सक्ने भएकाले सुरक्षा चुनौती बढेको छ।
एआईको सहायताले पहिले लामो समय लाग्ने कोड परीक्षण छोटो समयमा गर्न सकिन्छ। त्यसबाट विकासकर्ताले थाहा नपाएका कमजोरी पनि पत्ता लाग्न सक्छन्। तर कमजोरी पहिचान भएपछि त्यसलाई सुधार गर्नुअघि नै आक्रमणकारीले जानकारी पाए भने जोखिम झन् बढ्न सक्छ।
सोफोसका डन स्मिथले एआईको सहयोगमा आक्रमणकारीहरू तीव्र गतिमा अघि बढ्न सक्ने भन्दै आगामी घण्टा र दिनमा यस्ता कमजोरी प्राथमिक निशाना बन्न सक्ने चेतावनी दिएका छन्।
यस घटनाले सफ्टवेयर सुरक्षा केवल कोड लेख्ने विषय नभई निरन्तर परीक्षण, अद्यावधिक र निगरानीको विषय पनि भएको देखाएको छ। कमजोरी पत्ता लगाउने प्रविधि जति तीव्र हुँदै जान्छ, त्यसलाई सुधार गर्ने प्रक्रिया पनि त्यही गतिमा अघि बढाउनुपर्ने चुनौती थपिन्छ।
सानो टोलीले धानेको ठूलो डिजिटल संरचना
यो घटनाले आधुनिक इन्टरनेटको अर्को कमजोरी पनि उजागर गरेको छ। विश्वभरका वेबसाइट र डिजिटल सेवाले प्रयोग गर्ने धेरै खुला स्रोत सफ्टवेयर सीमित संख्याका विकासकर्ताको प्रयासमा निर्भर छन्।
पीएचपी फाउन्डेसन आर्थिक योगदानमा आधारित संस्था हो। सार्वजनिक विवरणअनुसार पीएचपी भाषा मर्मत र विकास गर्ने काममा यससँग पूर्णकालीन तथा आंशिक गरी १३ जना इन्जिनियर छन्।
एकातिर एआई विकासमा अर्बौँ लगानी भइरहेको छ भने अर्कोतिर विश्वव्यापी डिजिटल पूर्वाधारमा प्रयोग हुने आधारभूत सफ्टवेयरको सुरक्षा कायम राख्ने जिम्मेवारी सीमित टोलीको काँधमा छ। यसले खुला स्रोत सफ्टवेयरको दीर्घकालीन मर्मत, आर्थिक स्रोत र सुरक्षा लगानीबारे प्रश्न उठाएको छ।
सफ्टवेयर खुला स्रोत हुनुको अर्थ त्यसको सुरक्षा स्वतः सुनिश्चित हुन्छ भन्ने होइन। त्यसको नियमित परीक्षण, कमजोरीको समयमै पहिचान, सुधारका लागि पर्याप्त स्रोत र प्रयोगकर्ता संस्थाहरूले अद्यावधिक लागू गर्ने क्षमता पनि उत्तिकै आवश्यक हुन्छ।
समग्रमा, पीएचपीमा देखिएको कमजोरीले विश्वभरका वेबसाइटको सुरक्षा जोखिममा पारेको छ। तर उपलब्ध सुरक्षा प्याच समयमै लागू गर्ने, सबै प्रभावित प्रणाली पहिचान गर्ने र असामान्य गतिविधिको निगरानी गर्ने हो भने जोखिम कम गर्न सकिन्छ। अहिलेको मुख्य चुनौती कमजोरी पत्ता लाग्नु मात्र होइन, पीएचपी प्रयोग गर्ने प्रत्येक संस्था र वेबसाइट सञ्चालकले त्यसलाई कति छिटो सम्बोधन गर्छन् भन्ने हो। द गार्डियनको रिपोर्टमा आधारित
नेपाललाइभमा प्रकाशित सामग्रीबारे कुनै गुनासो,
सूचना तथा सुझाव भए हामीलाई nepallivenews@gmail.com मा
पठाउनु होला।